Domain management-support.de kaufen?
Wir ziehen mit dem Projekt
management-support.de um.
Sind Sie am Kauf der Domain
management-support.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain management-support.de kaufen?
Was bedeutet TPM?
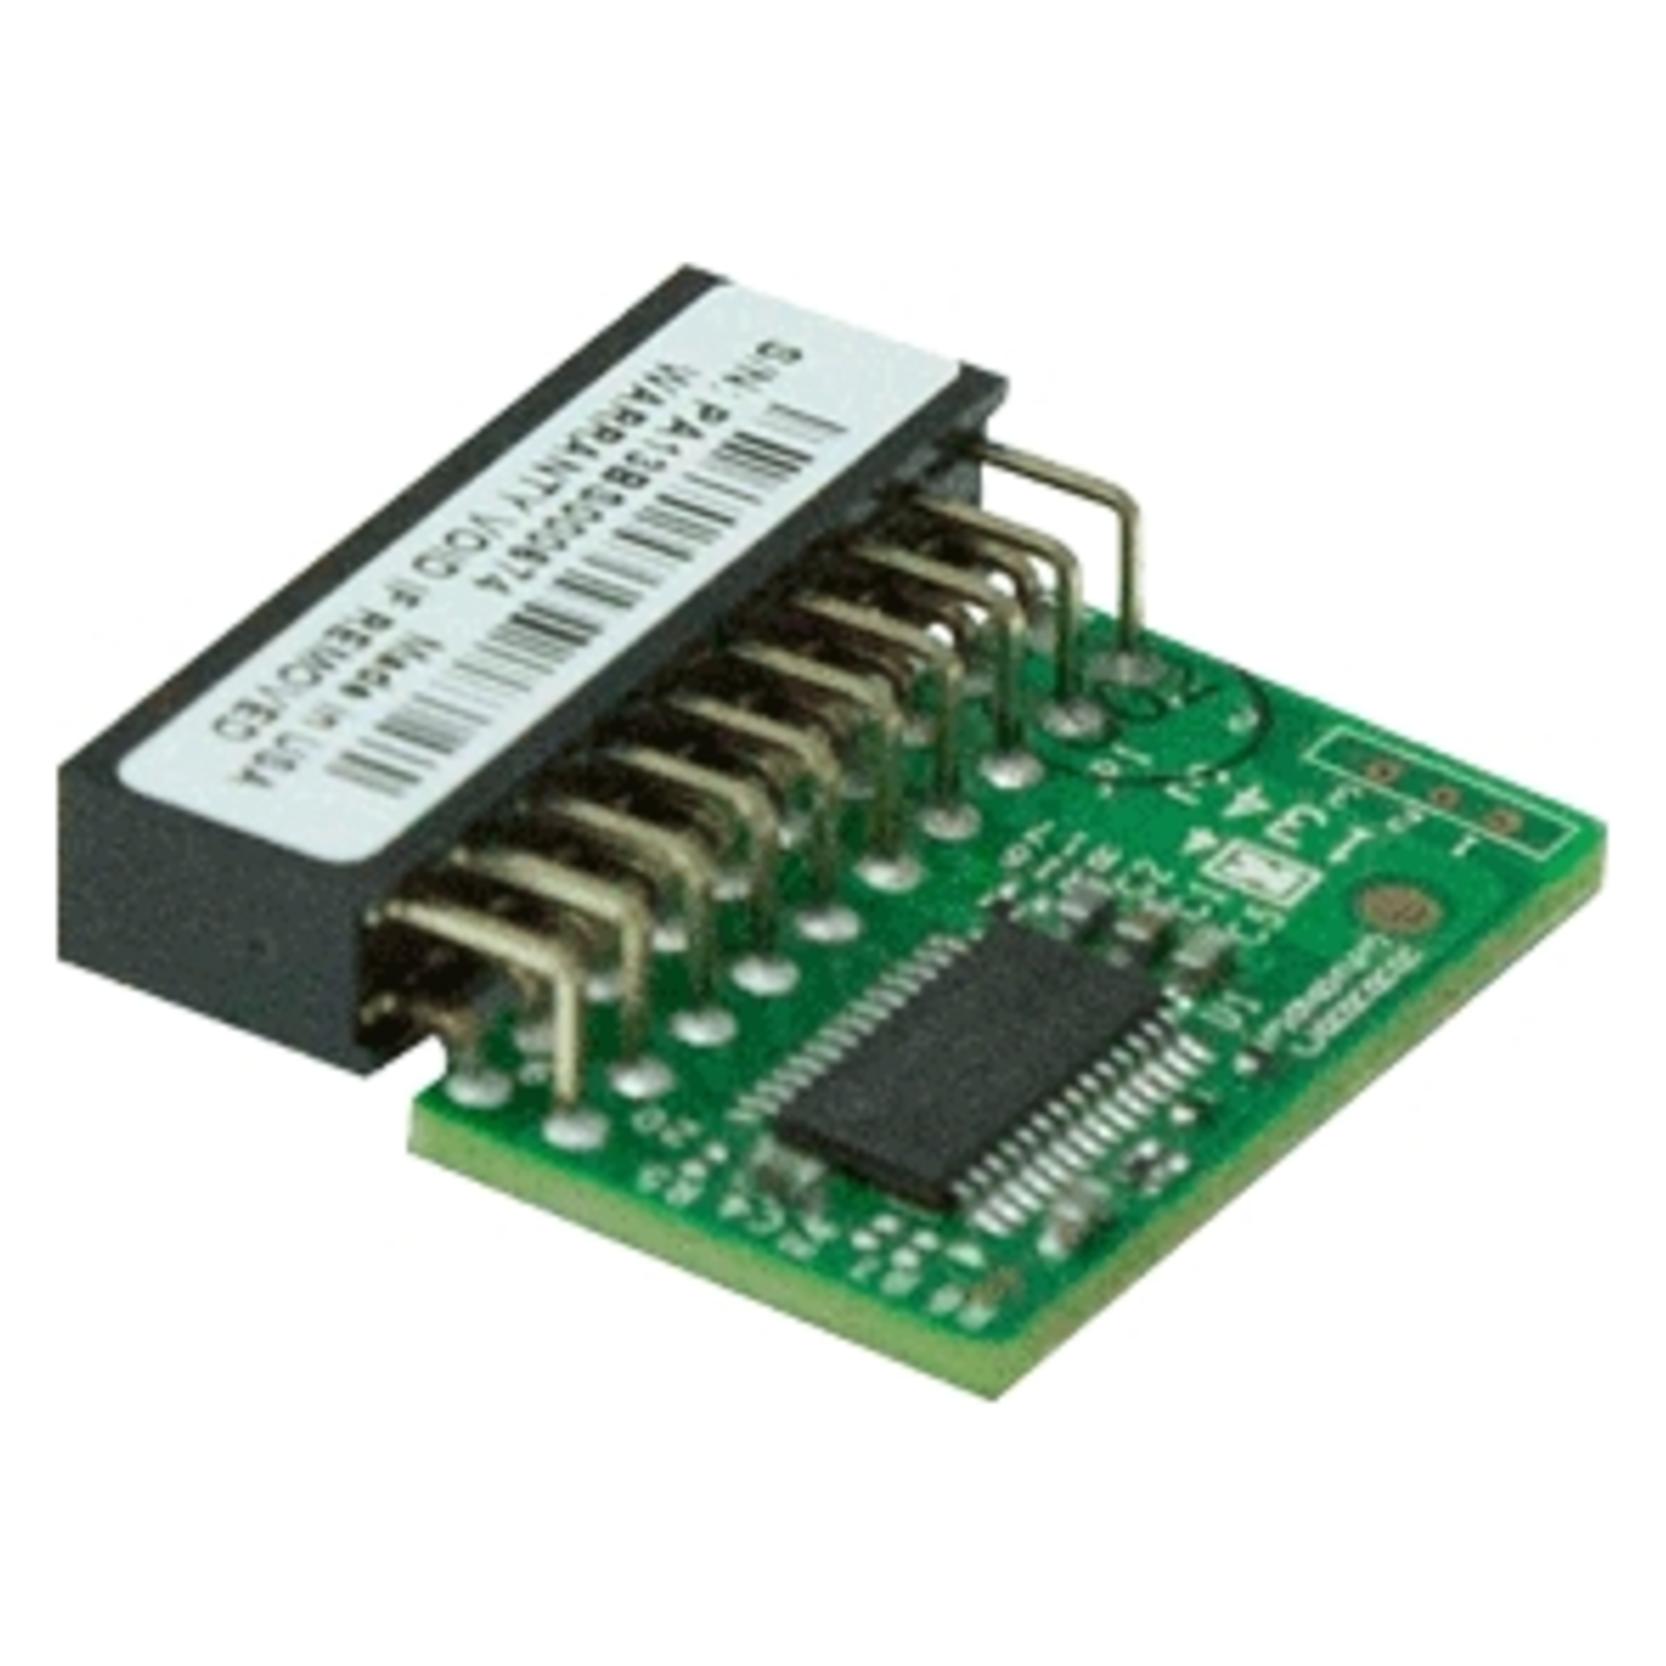
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Groth, Torsten: 66 Gebote systemischen Denkens und Handelns in Management und Beratung66 Gebote systemischen Denkens und Handelns in Management und Beratung , Das Buch gibt in 66 Geboten kurze, kompakte Anleitungen und Anregungen zum systemischen Denken. Die Gebote sind als Irritationen konzipiert. Sie regen dazu an, den komplexen, unübersichtlichen Alltag der Beratung und des Managements ein wenig "anders" zu sehen. Die Gebote zeigen auf, was es heißt, "in Systemen zu denken", wie Führung und Management zu verstehen sind und wie man unter Beobachtung systemischer Interventionsprinzipien Veränderungen initiieren kann. Wirksam wird, aus einer systemischen Perspektive, wem es gelingt, im Alltag immer wieder "Unterschiede zu machen, die einen Unterschied machen" (Bateson). Mit jedem Gebot wird ein "Dreh" vermittelt, der diesem Anspruch folgt. Das Buch gliedert sich in jeweils 10 Gebote zu sechs großen Themenfeldern: Erkenntnis, soziale Systeme, Organisation, Führung, Interventionstheorie und Interventionsprinzipien. Abgerundet wird es mit abschließenden sechs systemischen Geboten. Das Besondere des Buchs liegt zum einen darin, die Theorie in Gebote verdichtet zu haben, und zum zweiten in der Kombination von Text und Bild. Jedes Gebot wird begleitet von einer passenden Illustration. , Bremsbacken > Bremsen & Bremsenteile , Auflage: 4. Auflage, Erscheinungsjahr: 201909, Produktform: Leinen, Titel der Reihe: Management (Carl Auer System)##, Autoren: Groth, Torsten, Illustrator: Rauscher, Christoph, Auflage: 22004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 176, Keyword: Intervention; Interventionstheorie; Interventionsprinzipien; Führungsstil; Führung; Konstruktivismus; Organisation; Erkenntnis; soziale Systeme; systemische Beratung, Fachschema: Führungskraft~Manager / Führungskraft~Innovationsmanagement~Management / Innovationsmanagement~Kommunikatives Handeln~Business / Management~Management~Führung / Mitarbeiterführung~Mitarbeiterführung~Motiv (psychologisch)~Motivation~Organisationstheorie~Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Beratung / Systemische Beratung~Systemische Beratung~Kommunikation (Unternehmen)~Unternehmenskommunikation, Fachkategorie: Strategisches Management~Management: Innovation~Businesskommunikation und -präsentation~Organisationstheorie und -verhalten~Durchsetzungsvermögen, Motivation und Selbstwertgefühl, Thema: Optimieren, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer-System-Verlag, Carl, Verlag: Auer-System-Verlag, Carl, Verlag: Carl-Auer Verlag GmbH, Länge: 218, Breite: 139, Höhe: 22, Gewicht: 410, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: A30739851, Vorgänger EAN: 9783849701048, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Groth, Torsten: 66 Gebote systemischen Denkens und Handelns in Management und Beratung66 Gebote systemischen Denkens und Handelns in Management und Beratung , Das Buch gibt in 66 Geboten kurze, kompakte Anleitungen und Anregungen zum systemischen Denken. Die Gebote sind als Irritationen konzipiert. Sie regen dazu an, den komplexen, unübersichtlichen Alltag der Beratung und des Managements ein wenig "anders" zu sehen. Die Gebote zeigen auf, was es heißt, "in Systemen zu denken", wie Führung und Management zu verstehen sind und wie man unter Beobachtung systemischer Interventionsprinzipien Veränderungen initiieren kann. Wirksam wird, aus einer systemischen Perspektive, wem es gelingt, im Alltag immer wieder "Unterschiede zu machen, die einen Unterschied machen" (Bateson). Mit jedem Gebot wird ein "Dreh" vermittelt, der diesem Anspruch folgt. Das Buch gliedert sich in jeweils 10 Gebote zu sechs großen Themenfeldern: Erkenntnis, soziale Systeme, Organisation, Führung, Interventionstheorie und Interventionsprinzipien. Abgerundet wird es mit abschließenden sechs systemischen Geboten. Das Besondere des Buchs liegt zum einen darin, die Theorie in Gebote verdichtet zu haben, und zum zweiten in der Kombination von Text und Bild. Jedes Gebot wird begleitet von einer passenden Illustration. , Bremsbacken > Bremsen & Bremsenteile , Auflage: 4. Auflage, Erscheinungsjahr: 201909, Produktform: Leinen, Titel der Reihe: Management (Carl Auer System)##, Autoren: Groth, Torsten, Illustrator: Rauscher, Christoph, Auflage: 22004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 176, Keyword: Intervention; Interventionstheorie; Interventionsprinzipien; Führungsstil; Führung; Konstruktivismus; Organisation; Erkenntnis; soziale Systeme; systemische Beratung, Fachschema: Führungskraft~Manager / Führungskraft~Innovationsmanagement~Management / Innovationsmanagement~Kommunikatives Handeln~Business / Management~Management~Führung / Mitarbeiterführung~Mitarbeiterführung~Motiv (psychologisch)~Motivation~Organisationstheorie~Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Beratung / Systemische Beratung~Systemische Beratung~Kommunikation (Unternehmen)~Unternehmenskommunikation, Fachkategorie: Strategisches Management~Management: Innovation~Businesskommunikation und -präsentation~Organisationstheorie und -verhalten~Durchsetzungsvermögen, Motivation und Selbstwertgefühl, Thema: Optimieren, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer-System-Verlag, Carl, Verlag: Auer-System-Verlag, Carl, Verlag: Carl-Auer Verlag GmbH, Länge: 218, Breite: 139, Höhe: 22, Gewicht: 410, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: A30739851, Vorgänger EAN: 9783849701048, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
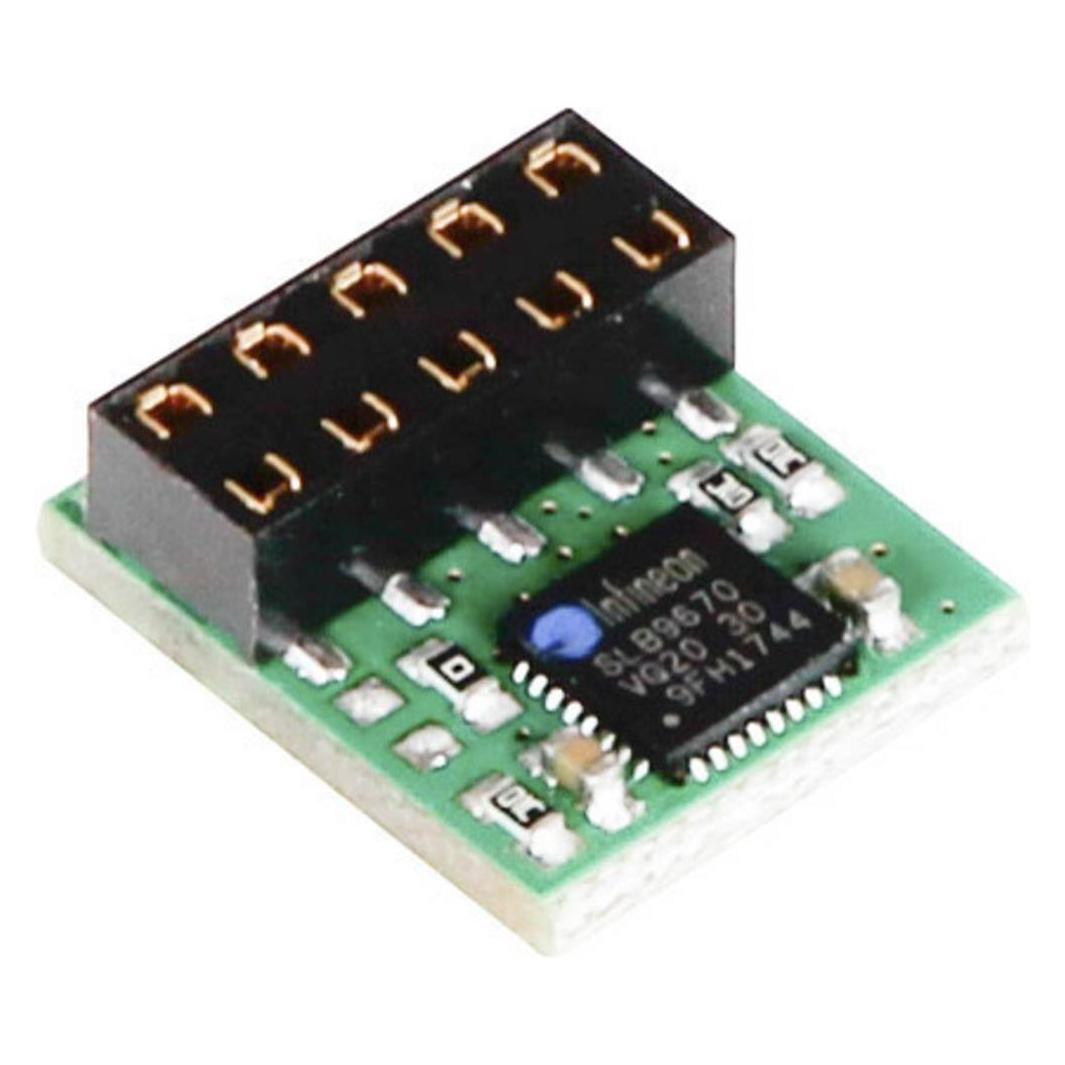
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L52,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.